Фото читера
Содержание:
- BlueLeaks — самая громкая утечка данных из госорганов
- Кибератака на Tesla: как тебе такое, Илон Маск?
- 10. Самая скандальная кибератака российских хакеров
- Кибератака на звезд
- Кибератаки могут убивать?
- WannaCry — самый массовый вирус десятилетия
- Mod Menu
- Petya/NotPetya/ExPetr — самый большой ущерб от кибератаки
- Бесплатные коды для Стандофф 2
- Кибератака на Tesla: как тебе такое, Илон Маск?
- FAQ – ответы на часто задаваемые вопросы
- Выборы в США — главный политический скандал
BlueLeaks — самая громкая утечка данных из госорганов
Когда: июнь 2020 года.
Кого или что атаковали: правоохранительные органы и спецслужбы США.
Что произошло:
Хакеры из группировки Anonymous получили доступ к 269 Гб секретных данных правоохранительных органов и спецслужб США в виде более 1 млн файлов: видеоролики, электронные письма, аудиофайлы, а также документы по планированию и разведке за последние десять лет — включая те, что подтверждают слежку за активистами Black Lives Matter. Файлы передали группе хакеров-активистов DDoSecrets , которая опубликовала полученную информацию.
В ответ на это Twitter заблокировал аккаунт DDoSecrets, а в Германии заблокировали сервер , на котором хранились данные BlueLeaks — по запросу от американских властей.
Кстати, в январе 2019 года та же группировка опубликовала 175 Гб данных о тайных сделках Кремля, Русской православной церкви и участии России в войне на Донбассе .
Последствия: Опубликованные документы вызвали громкий скандал и обвинения в адрес американских спецслужб, которые завели уголовное дело в ответ на это. Их действия в отношении хакеров сравнили с преследованием WikiLeaks .
Кибератака на Tesla: как тебе такое, Илон Маск?
В 2016 году китайская хакерская группа Whitehat Keen Security Lab взломала Tesla Model S через точку доступа Wi-Fi . Tesla быстро устранила уязвимость, но потом хакеры проделали это снова. Они предлагали водителям подключиться к Wi-Fi, а потом устанавливали вредоносное ПО и получали полный доступ к системам управления.
В последующие годы обнаруживались все новые уязвимости . Например, можно было подключить свой ноутбук к сетевому кабелю за приборной панелью, запустить автомобиль с помощью специальной программы и управлять им. По счастливой случайности никто из водителей не пострадал, хотя у злоумышленников был доступ, в том числе, к тормозной системе. Это вызывает, в свою очередь, много вопросов к беспилотникам, где контроль со стороны водителя минимален.
В августе 2020 года русский хакер Егор Крючков попытался внедрить вредоносное ПО в систему управления Tesla . Для этого он предложил сотруднику компании взятку в $1 млн. Однако затея провалилась, а самого хакера осудили на пять лет.
10. Самая скандальная кибератака российских хакеров
Когда: май 2020 года.
Кого или что атаковали: Агентство национальной безопасности США.
Что произошло:
Хакеры попытались взломать почтовые серверы АНБ . Злоумышленники использовали уязвимость в агенте пересылки сообщений Exim, обнаруженную в июне 2019 года. Она позволяет преступнику отправлять вредоносное письмо на сервер и сразу же получать возможность удаленно запускать там же свой код.
АНБ обвинила в атаке хакерскую группировку Sandworm (она же — Telebots, Voodoo Bear, Iron Viking и BlackEnergy), связанную с Россией — ту самую, которая предположительно запустила вирус NotPetya. Ее же Минюст США позже обвинил в причастности к политическим событиям в Грузии и на Украине, а также во вмешательстве в выборы во Франции и атаке на компьютерную сеть Зимних Олимпийских игр в Пхенчхане в 2018 году .
Кибератака на звезд
В 2014 году, в результате нескольких кибератак, хакеры получили доступ к фото и видео знаменитостей, которые хранились в облаке iCloud. Многие из них — включая интимные — попали в сеть: их опубликовали на ресурсе 4chan. В числе пострадавших оказались Ким Кардашьян, Аврил Лавин, Кейли Куоко, Дженнифер Лоуренс, Кирстен Данст, Рианна, Скарлетт Йоханссон, Вайнона Райдер.
Ролик блогера Wylsacom об утечках 2014 года
Некоторые поспешили заявить, что фото и видео поддельные:
Кибератаки могут убивать?
К сожалению, да. В 2015 году хакеры взломали сайт Ashley Madison , предназначенный для знакомств замужних женщин и женатых мужчин. В результате атаки утекли данные 40 млн пользователей. Некоторым из них начали рассылать угрозы с требованием выкупа в $1 тыс. Некоторые из пострадавших испугались, что их супруг узнает об измене, и покончили с собой.
Второй случай произошел в сентябре 2020 года. Злоумышленники атаковали ИТ-систему университетской клиники в Дюссельдорфе. В результате 30 серверов и все подключенные устройства — в том числе аппараты жизнеобеспечения — на некоторое время вышли из строя. Этого оказалось достаточно, чтобы одна из пациенток скончалась . Полиция завела уголовное дело по факту убийства. Правда, позже в одном из изданий появилось опровержение: якобы смерть пациентки не была связана с кибератакой .
WannaCry — самый массовый вирус десятилетия
Когда: май 2017 года.
Кого или что атаковали: компьютеры на ОС Microsoft Windows.
Что произошло:
WannaCry — вредоносная программа-вымогатель, которая использовала уязвимость нулевого дня в различных версиях Windows. Проникая в компьютеры, вирус зашифровывал все содержимое, а затем начинал требовать деньги за разблокировку. Однако расшифровать файлы было невозможно.
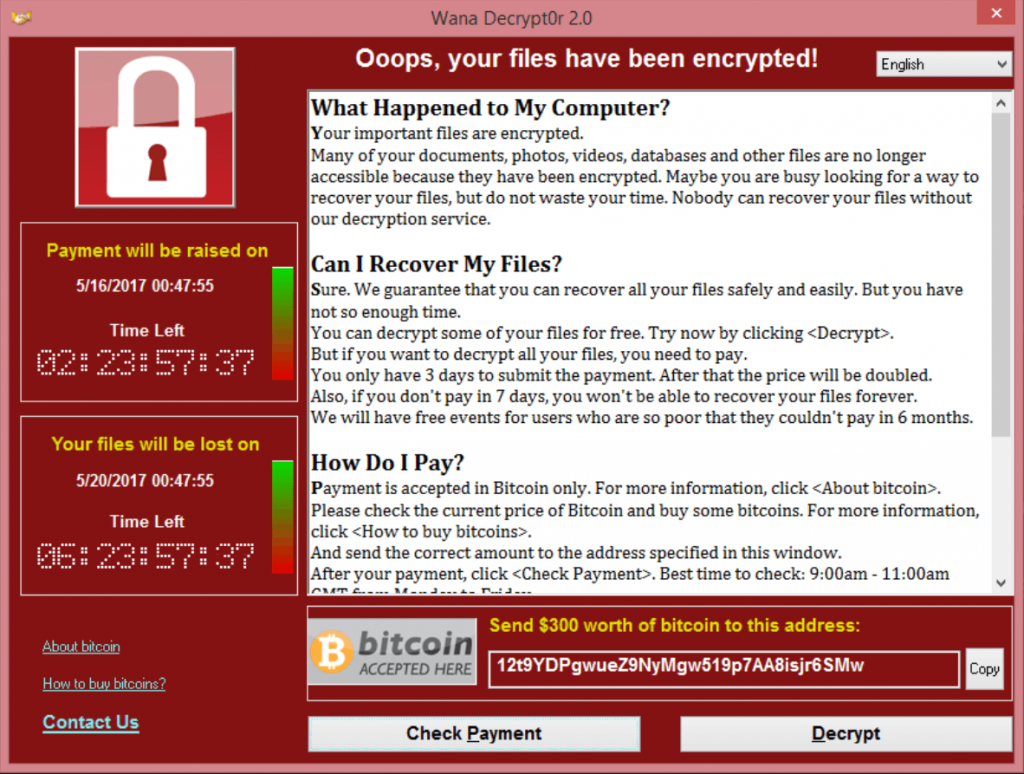
Окошко с требованиями вымогателей WannaCry
Впервые его обнаружили в Испании, а затем и в других странах. Больше всего пострадали Россия, Украина и Индия. Из-за WannaCry остановилась работа банков, правительственных организаций, аэропортов. В ряде британских больниц не смогли провести срочные операции. Код вируса выглядел слишком примитивным и как будто недописанным. Поэтому появились версии, что разработчик случайно выпустил его раньше времени . В пользу этого говорит и то, что коды для расшифровки не работали. Предполагают, что изначально WannaCry должен был поразить все устройства на Windows.
Остановить вирус удалось исследователю Маркусу Хатчинсу под ником Malwaretechblog
Он обратил внимание, что перед тем, как зашифровать файлы, программа отправляет запрос на несуществующий домен. Хатчинс зарегистрировал этот домен, после чего WannaCry перестал причинять вред
В создании вируса подозревают Lazarus Group и другие группировки, связанные с Агентством национальной безопасности США: данные об уязвимости были известны только АНБ.
Ущерб: вирус успел заразить 500 тыс. компьютеров в 150 странах мира и нанести ущерб в $1 млрд .
Mod Menu
Mod Menu дает возможность использовать взломанный Стандофф 2 на полную. Вы получаете доступ ко множеству супер-функций сразу, при этом пройдя только одну простую установку. По сути вместе с мод меню игрок получает все читы на Standoff 2 без каких-либо затрат. С помощью этого Мод Меню игрок может:
- Менять свои скины.
- Стрелять сквозь стены.
- Использовать автоприцеливание.
- Полет. Теперь никакие преграды на карте для вас не будут проблемой – и это дает огромное преимущество.
- Спидхак. Можно менять скорость персонажа как угодно, буквально превратив его в супергероя Флеша.
- Режим бога. Вас невозможно убить, зато вы можете раздавать килы направо и налево, при этом не забывая об автоприцеливании и стрельбе сквозь укрытия.
- Быстрая стрельба. По сути своей стипдхак, только для оружия. Повышая скорострельность вы серьезно улучшаете и свою боевую эффективность.
- Отменить отдачу у оружия.
- Telekill – можно телепортироваться к противнику.
- Автоматическое обезвреживание бомбы.
- Увеличенный обзор.
- Все оружие в игре теперь доступно вам.
- Чит на бесконечные деньги в Стандофф 2.
- Автоматически обнаруживать соперников. Они будут выделяться на карте, и их можно легко отследить и устранить.
- Увеличение размера прыжка. Действует как по вертикали, так и по горизонтали.
- Ночной режим.
- Особая функция – невидимое оружие. В результате можно стрелять буквально из рук, и противник не будет знать, какой урон получит.
- Невидимость. Враги пробегают мимо, а вы можете наносить им урон.
- Дроп ножей.
- Underground – возможность провалиться под землю и стрелять оттуда. Невероятно смешная и эффективная на поле боя возможность.
Читы – это полезная штука, ведь кроме всех этих невероятных функций разработчики также добавляют в них опцию стабилизации ФПС. В результате показатели игры существенно улучшатся даже на слабых смартфонах.
Этот лучший чит для Стендофф 2 открывает доступ к бесконечным деньгам и патронам. С их помощью можно избежать многих геймплейных неудобств, которые создает игра, и отказаться от донатов. Но если вы хотите нафармить себе голду честно – у нас есть подробный гайд на эту тему.
Если у вас лагает игра, то попробуйте скачать версию читов в пункте «Скинченджер»
Скачать Мод меню на Стендофф 2 (все нужные файлы + кэш)
Внимание! Если происходит ошибка при входе в игру, попробуйте зайти через другой логин Фейсбук и убедитесь, что вы удалили приложение Facebook с телефона перед этим.
СКАЧАТЬ Standoff 2 чит c Modsfire
СКАЧАТЬ Standoff 2 чит c Облака Mail.ru
По многочисленным просьбам добавили видео от разработчиков и тестировщиков чита:
Авторы чита: Fnmods
Petya/NotPetya/ExPetr — самый большой ущерб от кибератаки
Когда: июнь 2017 года.
Кого или что атаковали: крупные корпоративные сети компаний и госслужб по всему миру
Что произошло:
Первая версия вируса появилась еще в марте 2016 года, но серьезные кибератаки начались в 2017-м. Не все согласны с тем, что в обоих случаях это был один и тот же вирус, но значительная часть кода действительно совпадала. По поводу названия тоже возникли споры: исследователи из «Лаборатории Касперского» предпочитают называть вирус New Petya, NotPetya или ExPetr .
Так же, как и WannaCry, Petya и его поздние версии поражали компьютеры на ОС Microsoft Windows. Они зашифровывали файлы — точнее, базу данных с информацией обо всех файлах на диске — и данные для загрузки ОС. Затем вирус требовал выкуп в биткоинах.
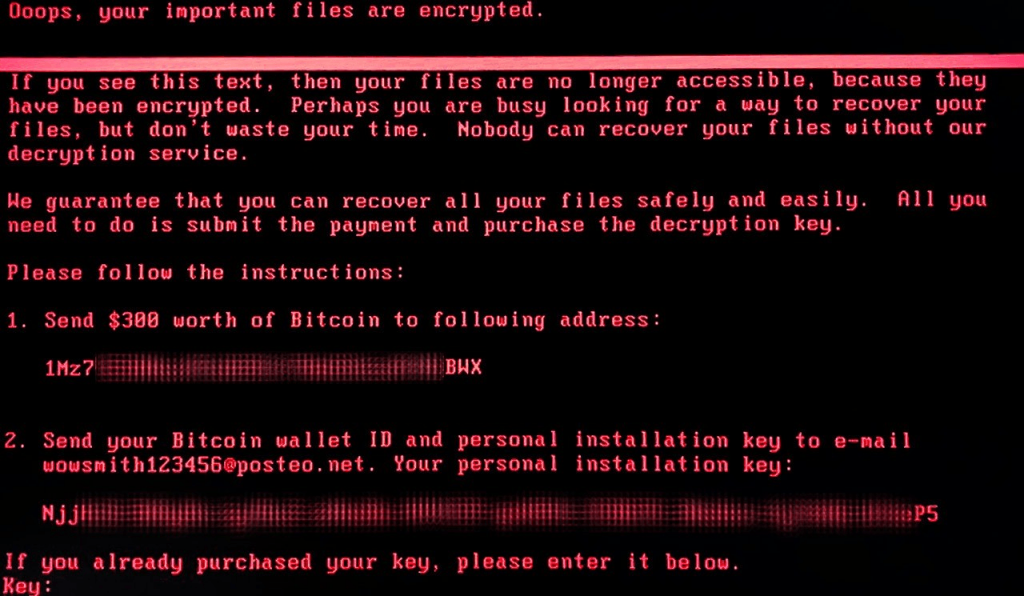
Экран пораженного вирусом NotPetya компьютера
Но коды для расшифровки не помогали, а, наоборот, уничтожали все данные на жестком диске. При этом вирус получал полный контроль над всей инфраструктурой компании, и защита от WannaCry против него уже не действовала.
Для создания NotPetya использовали коды хакерской группировки Equation, выложенные в открытый доступ. В октябре 2020 власти США обвинили хакерскую группировку Sandworm , состоящую из сотрудников российского ГУ ГШ, в причастности к вирусу NotPetya и другим кибератакам.
Больше всего от вируса пострадала Украина. Позднее пришли к выводу , что именно отсюда началось заражение. Причина — в автоматическом обновлении бухгалтерской программы M.T.doc, которой пользуется большинство компаний и госорганов в стране.
Ущерб: Вирус затронул компании и госорганы Европы, США, Австралии, России, Украины, Индии, Китая. Среди пострадавших — российские компании «Роснефть» и «Башнефть», международные корпорации Merck, Maersk, TNT Express, Saint-Gobain, Mondelez, Reckitt Benckiser. На Украине пострадало более 300 компаний, включая «Запорожьеоблэнерго», «Днепроэнерго», Киевский метрополитен, украинские мобильные операторы «Киевстар», LifeCell и «Укртелеком», магазин «Ашан», Приватбанк, аэропорт Борисполь. 10% памяти всех компьютеров в стране оказалось стерто. Общая сумма ущерба от деятельности хакеров составила более $10 млрд .
Бесплатные коды для Стандофф 2
С помощью кодов для Standoff 2 можно также получить и другие плюшки, например бесконечные патроны или голду. Но для этого нужно ввести код, а значит открыть клавиатуру.
Активировать обычную клавиатуру прямо в игре нельзя. Чтобы это сделать нужно скачать приложение Game Pad. Оно официальное и его можно загрузить прямо из Google Play, никаких сложностей!
После скачивания достаточно открыть клавиатуру и ввести один из специальных взломанных кодов для Стандофф 2.
| КОД | ЭФФЕКТ |
| ST-VNYUFWNO | Патоны не заканчиваются |
| ST-JDEMKIR4O | Деньги не заканчиваются |
| ST-JYZF8S0N | Получить 5 000 голды сразу |
| ST-LC47YKFZ | Разблокировка всего уникального оружия |
| ST-YLIGTBGV | Получить золотую медаль автоматически |
Вам будет интересно:
Читы для Suspects: Mystery Mansion 1.7.1.
Как бесплатно получить голду в Standoff 2
Промокоды Стандофф 2 на бесплатные ножи, голду и скины
Взлом Chapters: Интерактивные истории – Mod Menu
Кибератака на Tesla: как тебе такое, Илон Маск?
В 2016 году китайская хакерская группа Whitehat Keen Security Lab взломала Tesla Model S через точку доступа Wi-Fi . Tesla быстро устранила уязвимость, но потом хакеры проделали это снова. Они предлагали водителям подключиться к Wi-Fi, а потом устанавливали вредоносное ПО и получали полный доступ к системам управления.
В последующие годы обнаруживались все новые уязвимости . Например, можно было подключить свой ноутбук к сетевому кабелю за приборной панелью, запустить автомобиль с помощью специальной программы и управлять им. По счастливой случайности никто из водителей не пострадал, хотя у злоумышленников был доступ, в том числе, к тормозной системе. Это вызывает, в свою очередь, много вопросов к беспилотникам, где контроль со стороны водителя минимален.
В августе 2020 года русский хакер Егор Крючков попытался внедрить вредоносное ПО в систему управления Tesla . Для этого он предложил сотруднику компании взятку в $1 млн. Однако затея провалилась, а самого хакера осудили на пять лет.
FAQ – ответы на часто задаваемые вопросы
Мои читы не работают, что делать?
Есть несколько причин, по которым чит-коды могут перестать работать. Внимательно проверьте себя, может вы столкнулись с одной из этих ошибок:
- Вы не следовали инструкции полностью.
- Вышла новая версия игры – взломщик нужно обновить.
- Ваш аккаунт забанили из-за кодов
Если вы столкнулись с одной из этих проблем — мы никак не сможем вам помочь. Читерит каждый на свой страх и риск.
В первый раз чит запускался, а теперь нет.
Скорее всего вы просто не запустили скрипт с читом. Его нужно активировать каждый раз после входа в виртуалку. Просто подождите 15-20 секунд для его запуска. После этого взлом Standoff 2 пройдет успешно.
Я получил бан, что делать?
Вам придется создать новый аккаунт для игры в Стендофф 2. Кроме того, если вы все еще хотите пользоваться читами, тогда переустановите виртуалку и скрипт заново. Это делается из-за того, что бан выдают не только на аккаунт, но и на железо.
Телефон пишет «вы используете стороннюю версию игры»
Это не баг, просто вы пропустили один шаг в установке. Уберите галочку в настройках приложений (App Launch) для Standoff 2 — «Launch in background».
Как не получить бан
Рано или поздно все равно дадут бан по железу (для этого и нужна виртуалка) или заблочат аккаунт (поэтому по фану играть с читами в Стендофф 2 лучше на левом аккаунте). Но если соблюдать следующие правила, то риск получить бан будет ниже:
- Всегда чистите данные перед каждым входом в игру (кэш).
- Не забывайте перед входом в игру запускать скрипт. Просто подождите 10-15 секунд, пока на экране не появится уведомление о том, что он подключился.
- Реже используйте заметные читы. Например, Валлхак или АИМ очень легко обнаружить. За него банят почти сразу, если вам не повезет.
Выборы в США — главный политический скандал
Когда: июль 2016 года.
Кого или что атаковали: серверы Национального комитета Демократической партии США (DNC) и комитета Демократической партии по выборам в Конгресс (DCCC).
Что произошло:
Хакеры использовали вредоносное ПО для удаленного управления серверами и передачи файлов, а также слежки за всеми действиями пользователей в рамках сети. После кибератаки хакеры вычистили все следы своей активности.
Хакерам удалось получить доступ к электронной почте кандидата в президенты от демократов Хилари Клинтон и ее команды. В итоге 30 тыс. электронных писем были опубликованы на WikiLeaks , включая 7,5 тыс. документов, отправленных самой Клинтон. Многие документы были секретными и касались террористических атак на консульство США в Бенгази в 2012 году. Остальные содержали персональные данные членов и спонсоров демократической партии, включая номера их кредитных карт.
Американские эксперты по интернет-безопасности обвинили в этих атаках действующие из России хакерские группировки под названием Cozy Bear и Fancy Bear .
Ущерб: История с перепиской вызвала раскол внутри демократов и сильно пошатнула их позиции накануне выборов. Скандал негативно повлиял на рейтинги Клинтон и помешал ей победить Дональда Трампа на президентских выборах. Она же положила начало Пиццагейту — одной из самых масштабных теорий заговора в США .
Накануне новых американских выборов в 2020 году вышел доклад Microsoft . В нем сообщается о 200 хакерских атаках, связанных с выборами. И вновь в числе главных виновных называют Россию .